Une adresse non listée authentifie-t-elle son destinataire ?
Non. Son entropie la rend difficile à deviner, mais toute personne qui reçoit ou copie l’adresse peut ouvrir le contenu sans contrôle d’identité supplémentaire.
Une adresse difficile à deviner limite la découverte ; elle ne vérifie pas l’identité du lecteur. Pour chaque livrable, choisissez explicitement qui peut ouvrir, comment cette personne est vérifiée et combien de temps l’accès doit rester possible.
Qui peut lire ? Quelle preuve est demandée ? Que peut garder un intermédiaire ?
| Mode | Lecteur admis | Contrôle | Cookie et cache | Usage indicatif |
|---|---|---|---|---|
| URL non listée | Toute personne qui connaît l’adresse | Sous-domaine aléatoire de 130 bits | Aucun pour consulter Cache court, 30 secondes | Prévisualisation à faible sensibilité |
| Public | Toute personne qui connaît l’adresse | Aucun ; adresse éventuellement personnalisée | Aucun pour consulter Cache court, 30 secondes | Page destinée à être largement partagée, noindex sauf référencement activé |
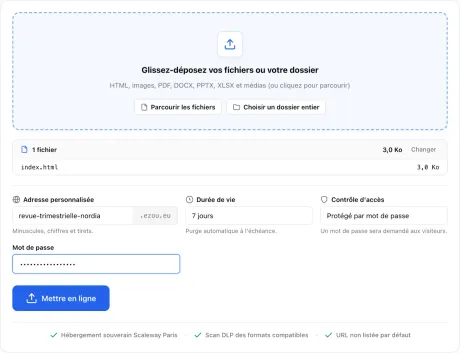
| Mot de passe | Personne qui fournit le mot de passe | Empreinte Argon2id conservée côté service | Cookie HttpOnly de session, lié au jour UTC private, no-store | Livrable pour un groupe connu |
| Domaines email | Adresse vérifiée appartenant à un domaine autorisé | Lien d’accès envoyé par email, valable 15 minutes | Cookie HttpOnly de session, lié au jour UTC private, no-store | Client ou équipe identifié par son domaine |
Le mode private ajoute un suffixe aléatoire au sous-domaine. L’adresse est difficile à énumérer et n’est publiée dans aucun index EZOU.EU. Aucun mot de passe n’est demandé : la possession du lien suffit.
Ce mécanisme convient quand l’impact d’un transfert accidentel est limité. Il ne convient pas pour démontrer qu’un lecteur appartient à une organisation ou qu’il connaît un secret distinct de l’adresse.
Les artefacts sont servis avec X-Robots-Tag: noindex, nofollow, noarchive, nosnippet. C’est le défaut sur toutes les offres et tous les modes d’accès ; seule une bascule explicite, par site, réservée à l’offre Business et à un accès public, le lève. Cette consigne réduit l’indexation par les moteurs qui la respectent. Elle n’empêche ni une ouverture directe, ni le partage du lien, ni une copie du contenu.
Le mot de passe n’est pas conservé en clair ; le service garde une empreinte Argon2id. Après validation, un cookie limité à l’origine du site évite de redemander le secret à chaque fichier pendant la session et le jour UTC en cours. Le contenu protégé utilise private, no-store afin qu’un cache partagé ne serve pas la réponse au visiteur suivant.
Le publieur doit transmettre le mot de passe par un canal approprié et le remplacer s’il est divulgué. Un mot de passe partagé ne distingue pas les membres d’un groupe entre eux.
Le visiteur saisit une adresse appartenant à l’un des domaines autorisés. Le service envoie un lien valable 15 minutes. Ce contrôle démontre l’accès à cette boîte au moment de la validation ; il ne constitue pas un système d’identité d’entreprise complet ni une intégration SSO.
Le niveau d’accès ne remplace pas une date de fin. Une désactivation rend le lien indisponible tout en gardant le contenu stocké et réactivable. Une expiration ou suppression déclenche la purge du stockage principal et l’émission d’une attestation. Les copies déjà reçues restent hors du contrôle du service.
Faible sensibilité : URL non listée et durée courte. Groupe connu : mot de passe. Organisation cliente : domaine email. Dans tous les cas, retirer les secrets et minimiser les données avant publication.
Non. Son entropie la rend difficile à deviner, mais toute personne qui reçoit ou copie l’adresse peut ouvrir le contenu sans contrôle d’identité supplémentaire.
Pas à lui seul. Le noindex est le défaut, y compris en mode public : « public » veut dire partageable par lien. Le référencement est une bascule distincte, par site, réservée à l’offre Business — et elle exige justement un accès public.
Après un mot de passe ou un lien email valide, un cookie HttpOnly, Secure en production et SameSite=Lax mémorise le déverrouillage sur ce sous-domaine pour la session et le jour UTC en cours.
Non. Elle retire les objets du stockage principal déclaré. Une personne ayant déjà téléchargé, imprimé ou capturé le livrable peut conserver sa propre copie.
Le plan Plus ouvre le mot de passe ; la restriction par domaines email arrive avec Business.